Dans l’univers des applications web, le back-office d’un site web, ou d’une application, est la partie immergée de l’iceberg : l’interface d’administration que l’internaute ne voit jamais, mais sans laquelle rien de ce qu’il voit ne fonctionnerait. Il forme le pendant du front-office, c’est-à-dire de tout ce qui est visible par l’internaute et, plus largement, par l’utilisateur. Un très grand nombre d’outils numériques reposent aujourd’hui sur un back-office : les sites internet, pour la plupart construits avec un CMS ou un framework, mais aussi les fonctionnalités clients des applications (gestion d’un profil, d’un abonnement) ou encore les consoles de gestion proposées par les hébergeurs. Voici d’où vient l’expression, ce qui distingue back-office et front-office, à quoi sert concrètement une interface d’administration et comment la protéger.
Back-office : une expression née dans la banque et la finance
Le terme repris par de nombreux informaticiens et développeurs de back-office n’a pas été inventé pour le web. Il vient du vocabulaire économique et financier, où il désigne le service d’appui, l’arrière-guichet des banques, par opposition au front-office qui reçoit les clients et traite avec eux. Dans une salle de marché comme dans une agence bancaire, les deux mondes fonctionnent en binôme : l’un vend, conseille et négocie, l’autre vérifie, enregistre et règle. Cette collaboration est cruciale, car c’est elle qui permet de mettre à la disposition du client des services fiables qu’il pourra exploiter. L’informatique a repris l’image telle quelle, et le parallèle reste très évocateur. Les termes anglais se sont imposés tels quels en français, au point que l’on parle aujourd’hui de back-office aussi bien pour un logiciel bancaire que pour la simple interface d’administration d’un blog.
L’arrière-guichet des banques
Dans une banque, le client ne voit que le guichet, son conseiller ou, aujourd’hui, l’application mobile. Derrière, des équipes traitent les opérations : contrôle des ordres, rapprochements, archivage, gestion des incidents. Les établissements financiers ont même intercalé entre les deux un middle-office, chargé du suivi des risques et des contrôles. Cette organisation en couches répond à un principe simple : séparer décision et enregistrement, c’est-à-dire distinguer ceux qui concluent l’opération commerciale de ceux qui la valident et la comptabilisent, pour limiter les erreurs et les fraudes. On retrouve exactement cette logique dans une application web bien conçue, où l’interface publique ne doit jamais pouvoir modifier les données sensibles sans passer par une couche de contrôle.
Confirmations, contrats, échéances et comptabilisation
Si l’on regarde le rôle confié au back-office dans la finance, trois grandes familles de tâches ressortent : l’envoi des confirmations, la gestion des contrats et de leurs échéances, et la comptabilisation des opérations. Ce sont précisément les fonctions qu’assure le back-office d’un site e-commerce : il envoie l’e-mail de confirmation de commande, suit les abonnements et leurs dates de renouvellement, génère les factures et alimente la comptabilité. Autrement dit, la mécanique administrative de l’activité se loge dans cette partie invisible, et c’est elle qui garantit que chaque vente affichée à l’écran se traduit par une opération correctement enregistrée, facturée et suivie dans le temps.
De la finance au web : l’administrateur de back-office
Ces éléments sont nécessaires à la bonne administration d’une boutique en ligne, d’un intranet ou d’un logiciel métier. C’est pourquoi on parle volontiers d’administrateur de back-office pour désigner la personne qui gère le site au quotidien : elle crée les fiches produits, valide les commandes, répond aux demandes, exporte les données. Selon la taille de l’entreprise, ce rôle peut être tenu par le dirigeant lui-même, par un salarié dédié ou par plusieurs personnes aux droits différents. Côté développement, concevoir un back-office revient donc à concevoir un outil de travail : il doit être rapide, compréhensible sans formation lourde et adapté aux tâches réelles de ceux qui l’utiliseront tous les jours.
Back-office et front-office : quelle différence ?
Le front-office regroupe l’ensemble des tâches qui font face aux clients, le back-office tout ce qui sert à les servir. La frontière se comprend mieux avec des exemples, et elle structure aussi la manière de mener un projet de développement d’applications web : deux interfaces, deux publics, des exigences différentes, mais une seule base de données partagée. Le tableau ci-dessous résume les principales différences entre les deux faces d’un même outil. Retenez surtout qu’une modification faite dans l’un se répercute immédiatement dans l’autre, puisque les deux lisent et écrivent dans les mêmes tables.
| Front-office | Back-office |
|---|---|
| Visible par les internautes, clients et prospects | Réservé aux administrateurs et collaborateurs habilités |
| Fiches produits, panier, moyens de livraison, inscription à la newsletter | Catalogue, commandes, courbes de ventes, envoi de la newsletter |
| Objectif : informer, rassurer, convertir | Objectif : gérer, contrôler, piloter |
| Accès libre ou après création d’un compte client | Accès authentifié, droits limités, connexions journalisées |
| Priorité au design, à la vitesse et au référencement | Priorité à l’efficacité, à la fiabilité et à la sécurité |
Le front-office, tourné vers le client
Le front-office est lié à toutes les tâches orientées client. Sur un site, c’est la page d’accueil, le moteur de recherche interne, le formulaire de contact ; dans une application, ce sont les écrans que manipule l’utilisateur final. Tout y est pensé selon une approche utilisateur client bien plus qu’administrateur : clarté, rapidité d’affichage, adaptation au mobile (le responsive design), accessibilité. Le front-office ne doit exposer que ce que le visiteur a le droit de voir, ni plus ni moins. Une bonne pratique consiste d’ailleurs à considérer que tout ce qui transite par le navigateur peut être lu ou modifié : les contrôles importants se font donc toujours côté serveur.
L’exemple d’un site e-commerce
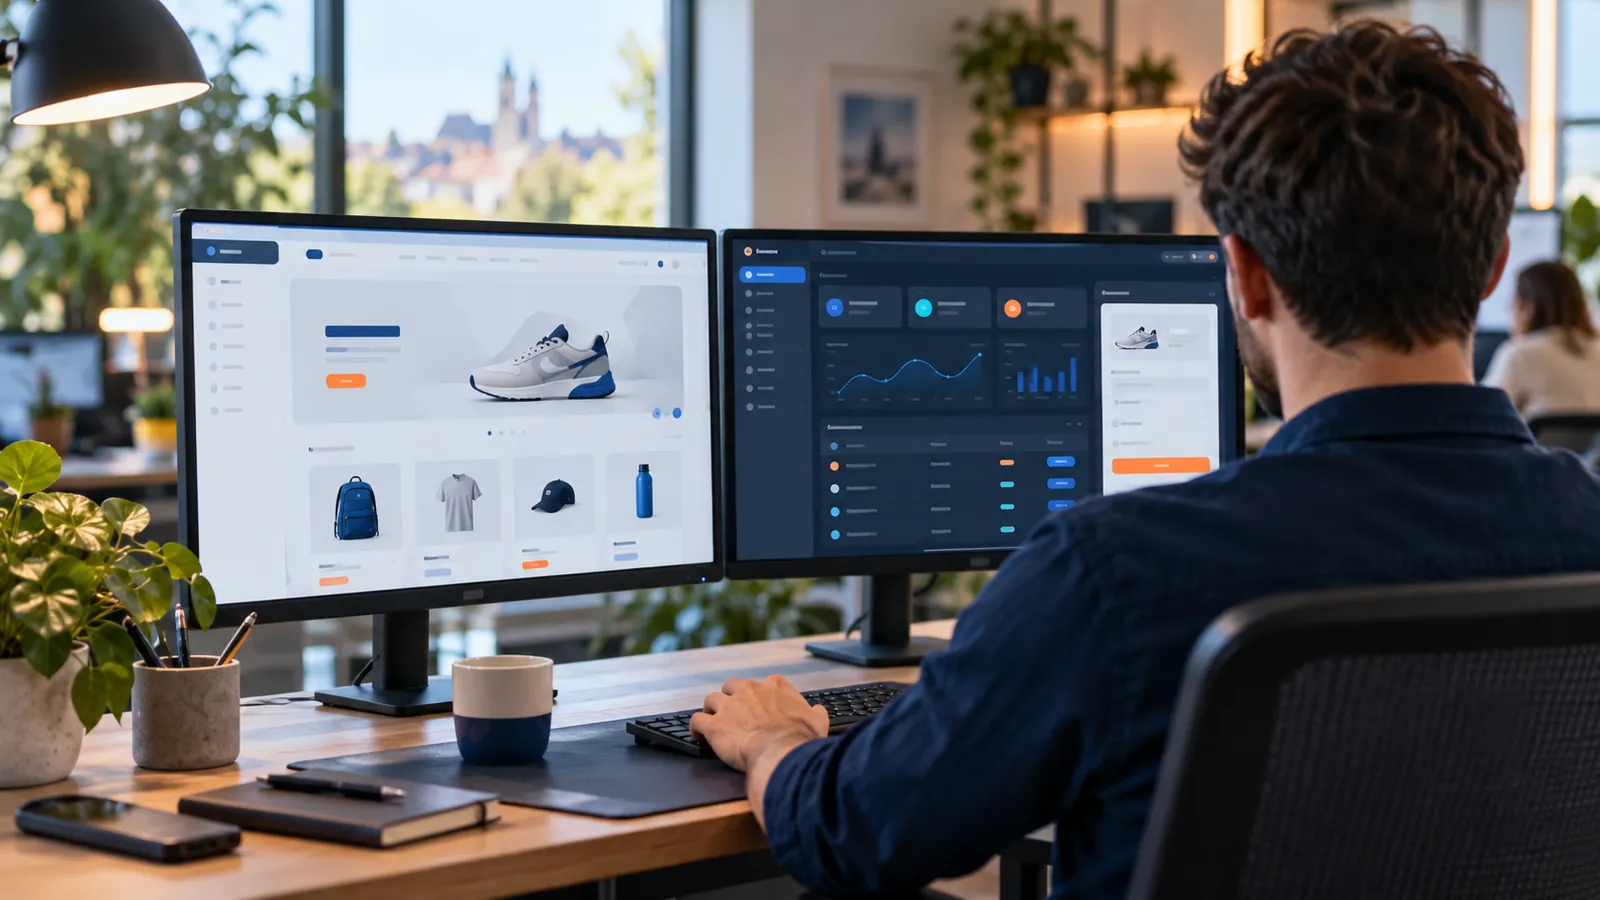
Reprenons l’exemple d’une boutique en ligne. Côté front-office, il ne s’agit évidemment pas de proposer les courbes de ventes : on affiche les éléments descriptifs des produits, les photos, les prix, les moyens de livraison, le panier et, par exemple, un champ d’inscription à la newsletter. Côté back-office, le marchand consulte ses statistiques, met à jour ses stocks, traite les commandes et prépare la newsletter, qui partira justement depuis l’interface d’administration vers les adresses collectées en front-office. Le même parcours, s’inscrire puis recevoir un e-mail, mobilise ainsi les deux faces de l’application, reliées en coulisse par la base de données. La moindre incohérence entre les deux, un prix modifié d’un côté mais pas de l’autre par exemple, se voit immédiatement chez le client.
Où se trouve le back-office d’un site ?
Techniquement, le back-office est le plus souvent une partie protégée du même site, accessible par une adresse dédiée (le répertoire /wp-admin de WordPress, par exemple) et une page de connexion. Il peut aussi prendre la forme d’une application distincte, hébergée sur un sous-domaine, voire accessible uniquement depuis le réseau interne de l’entreprise. Dans les architectures récentes, front-office et back-office dialoguent souvent avec le serveur au travers d’une API commune, ce qui permet d’ajouter plus tard une application mobile sans tout reconstruire. Le bon choix dépend du niveau de sécurité attendu, du nombre d’utilisateurs internes et de l’évolution prévue du projet. Pour un site vitrine, l’interface d’un CMS suffit souvent ; pour un portail client ou un outil métier, une application séparée offre davantage de maîtrise.
À quoi sert un back-office au quotidien ?
Un back-office n’est pas qu’un écran de saisie. Bien conçu, il devient le poste de pilotage de l’activité numérique : on y gère les contenus, les clients et les ventes, et on y branche les autres logiciels de l’entreprise grâce au développement d’API Web. C’est là que se joue le gain de temps pour une PME, car chaque tâche répétitive automatisée dans l’interface d’administration est une tâche que plus personne n’a à faire à la main, avec moins de risques d’erreur de ressaisie. Encore faut-il que l’outil corresponde aux méthodes de travail de l’équipe : un back-office se conçoit à partir des tâches réelles, recensées dans le cahier des charges, plutôt qu’à partir d’une liste de fonctionnalités théoriques.
Gérer les contenus, le catalogue et les clients
La première fonction d’un back-office est la gestion : créer, modifier, publier ou archiver des pages, des articles, des produits, des fiches clients. Un CMS comme WordPress en propose une version générique, très pratique pour un site vitrine ou un blog. Dès que l’activité a des règles propres (tarifs par client, circuit de validation, documents générés automatiquement), un back-office sur mesure devient souvent plus efficace : il affiche uniquement les champs utiles, applique les contrôles métier et évite les manipulations hasardeuses. L’ergonomie compte autant que les fonctionnalités, car un outil mal pensé finit toujours contourné par des tableurs parallèles que plus personne ne maîtrise.
Suivre l’activité grâce aux statistiques
Le back-office concentre aussi les données qui permettent de piloter : chiffre d’affaires par période, produits les plus consultés, paniers abandonnés, demandes en attente de traitement. Ces tableaux de bord transforment le contenu brut de la base de données en informations lisibles pour le dirigeant. Ils peuvent être complétés par des exports (CSV, Excel) destinés à l’expert-comptable ou par des rapports envoyés automatiquement par e-mail. L’intérêt n’est pas d’accumuler les graphiques, mais de répondre aux quelques questions que l’entreprise se pose réellement chaque semaine, avec des chiffres fiables et à jour. Un bon tableau de bord tient souvent sur un seul écran.
Connecter le back-office aux autres outils
Une entreprise utilise rarement un seul logiciel : comptabilité, CRM, ERP, logistique, e-mailing, paiement en ligne. Le back-office moderne sert de point de jonction entre ces outils grâce aux web services. Une commande validée peut ainsi créer la facture dans le logiciel comptable, déclencher l’expédition chez le transporteur et mettre à jour le stock, sans aucune ressaisie. Ces échanges reposent le plus souvent sur des API REST au format JSON, parfois sur SOAP pour des systèmes plus anciens, et sur des webhooks pour être notifié d’un événement en temps réel. Chaque connexion doit être authentifiée et limitée à ce dont elle a strictement besoin, ce qui nous amène à la question de la sécurité.
Sécuriser un back-office : les bonnes pratiques
Parce qu’il regroupe des données sensibles (informations collectées auprès des clients, historiques de commandes, statistiques), un back-office doit faire l’objet d’une surveillance renforcée en matière de sécurité. Les menaces techniques existent : les usages nomades et les réseaux Wi-Fi publics restent des points chauds, du fait de failles reconnues et du risque d’interception sur un réseau que l’on ne maîtrise pas. Mais l’humain est bien souvent à l’origine des intrusions, à travers des mots de passe faibles, réutilisés ou partagés. Certains systèmes sont aussi plus exposés que d’autres : les CMS extrêmement répandus dans le monde, comme WordPress (écrit en PHP), sont des cibles privilégiées, au point que des logiciels de force brute circulent dans le seul but de craquer des accès que les éditeurs renforcent pourtant patch de sécurité après patch de sécurité.
Limiter les accès : le principe du moindre privilège
La première protection est organisationnelle : réserver l’accès au back-office à quelques responsables et restreindre chaque connexion aux seuls usages nécessaires. C’est le principe du moindre privilège, que l’ANSSI rappelle dans son guide d’hygiène informatique : un rédacteur n’a pas besoin des droits d’administration, un prestataire n’a besoin d’un accès que le temps de sa mission. Un back-office bien conçu gère donc des rôles et des permissions fins, permet de désactiver rapidement les comptes inutilisés et peut, pour les fonctions les plus sensibles, restreindre la connexion à certaines adresses IP ou imposer un VPN lorsque l’on travaille en déplacement. Chaque utilisateur doit enfin disposer de son propre compte nominatif : un identifiant partagé entre plusieurs personnes empêche de savoir qui a fait quoi et complique la révocation des accès.
Mots de passe solides et authentification à deux facteurs
Les mots de passe trop courts ou trop prévisibles restent une porte d’entrée majeure. Les recommandations de l’ANSSI relatives à l’authentification multifacteur et aux mots de passe insistent sur la longueur et le caractère imprévisible du secret, ainsi que sur l’usage d’un gestionnaire de mots de passe ; la CNIL publie des recommandations allant dans le même sens. Les pratiques ont toutefois évolué : l’ANSSI ne recommande plus d’imposer par défaut une expiration fréquente des mots de passe des comptes ordinaires, on en change surtout en cas de doute sur une compromission. Surtout, l’authentification à deux facteurs (code reçu sur mobile, application d’authentification ou clé physique) neutralise l’essentiel des attaques par force brute, en complément d’une limitation du nombre de tentatives de connexion.
Mises à jour, journalisation et RGPD
La sécurité se joue aussi dans la durée. Le CMS, le framework, les extensions et le serveur doivent recevoir leurs mises à jour de sécurité sans tarder, car les failles rendues publiques sont rapidement exploitées par des robots. La journalisation des connexions et des actions sensibles permet de repérer une tentative d’intrusion et de savoir qui a fait quoi. Dès qu’un back-office contient des données personnelles de clients, le RGPD s’applique : son article 32 impose des mesures de sécurité adaptées au risque, et une violation de données doit en principe être notifiée à la CNIL dans les 72 heures (article 33). Des sauvegardes régulières et testées, le chiffrement des échanges en HTTPS et des accès tracés forment le socle minimal de toute interface d’administration.